この記事では、近年、情報漏えいやサイバー攻撃への対策として注目されている「情報セキュリティの三要素」について、初心者向けに分かりやすく解説します。
三要素が満たされていない場合に起きること、具体的な対策、実際のサイバー攻撃事例もあわせて紹介します。「日々の業務に潜むリスクに備えたい」「自社のセキュリティ体制を見直したい」という企業の担当者様は、ぜひ参考にしてください。
情報セキュリティとは?
 情報セキュリティとは、個人情報や顧客情報、技術情報などの情報を、不正アクセスやサイバー攻撃、紛失・盗難などのリスクから守り、安全な利用を維持することです。
一般的に、情報セキュリティといえば「パソコンやインターネットの安全対策」という印象が強いですが、紙に印刷した書類を守るための対策、たとえば「鍵付きの棚での保管」「シュレッダーでの処分」なども含まれます。
サイバーセキュリティとは
サイバーセキュリティとは、デジタル情報に特化した情報セキュリティのことです。まずは、サイバーセキュリティ基本法の定義をわかりやすくまとめた以下をご覧ください。
サイバーセキュリティとは、デジタル情報(人が見聞きできない方式での記録・送受信)の漏えい、消失、破損を防ぐこと。
同時に、情報システムと情報通信ネットワークの安全性・信頼性を確保するための対策がとられ、その状態が保たれていること。
近年、デジタル化社会の広がり、さらにはAIの急速な進化を背景に「情報セキュリティ=サイバーセキュリティ」といった認識が強まっています。
たとえば、アサヒグループへのランサムウェア攻撃、GMOインターネットへの不正アクセスといった国内を震撼させた事件は、まさにこのサイバーセキュリティの問題です。
情報セキュリティの基本から対策まで学べるセミナー
情報セキュリティセミナーでは、急増する情報漏えいやフィッシングへの対策をはじめ、機密情報の取り扱い方、実際に被害に遭った際の初動対応まで幅広く学べます。
学びやすさと実践性を兼ね備えつつ、受講料は非常にリーズナブルです。「現代の脅威に備えたい」「基本からセキュリティの知識を身につけたい」という方におすすめです。
以下の記事では、IPAが発表した情報セキュリティの十大脅威を解説しています。近年のサイバー攻撃の手口もわかるので、ぜひこちらもご一読ください。
情報セキュリティの三要素
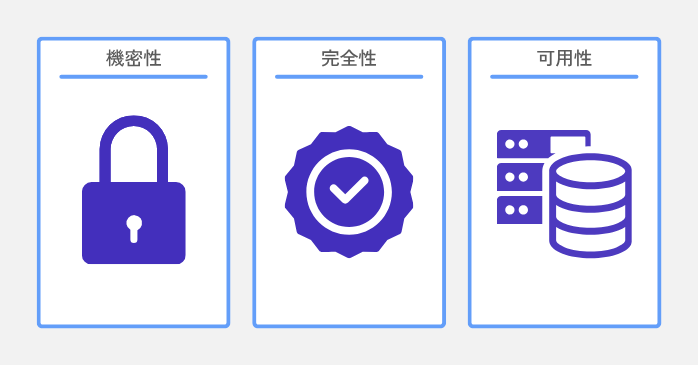 情報セキュリティの三要素とは「機密性」「完全性」「可用性」で、情報セキュリティはこの三つを満たしたうえで成立します。情報セキュリティの三要素を「CIA」と表現するのは、機密性(Confidentiality)、完全性(Integrity)、可用性(Availability)の頭文字が由来です。
ここでは、情報セキュリティの三要素の定義、および三要素の内容、三要素を満たしていない場合のリスク、対策をわかりやすく解説します。
情報セキュリティの三要素の定義
はじめに、情報セキュリティの三要素の定義から見てみましょう。日本情報経済社会推進協会は、情報セキュリティの三要素について以下のように示しています。
| 要素 | 定義 |
|---|---|
| 機密性 | 認可されていない個人、エンティティ又はプロセスに対して、情報を使用させず、また、開示しない特性 |
| 完全性 | 正確さ及び完全さの特性 |
| 可用性 | 認可されたエンティティが要求したときに、アクセス及び使用が可能である特性 |
上記の三要素をわかりやすくいうと以下のような内容です。
- 機密性→未許可の人は情報にアクセスできない
- 完全性→情報は正確で完全である
- 可用性→許可された人はいつでも情報にアクセスできる
なお、定義にある「エンティティ」とは「実体・主体」という意味で、情報セキュリティでは「情報を扱う人」「パソコン・ソフトウェア」を示しています。
情報セキュリティの三要素①機密性
情報セキュリティの三要素である「機密性」とは、未許可の人を情報にアクセスさせない(許可した人のみを利用させる)ことにより情報の安全性を確保することです。
| 項目 | 内容 |
|---|---|
| 情報例 | 個人情報、クレジットカード番号、顧客との契約内容 |
| 具体例 | 給与データの閲覧権(人事部の担当者は可、ほかの部署の社員は不可) |
| 満たさない場合のリスク |
|
| 主な対策 | ユーザー認証、暗号化 |
・暗号化:情報を未許可の人に読めない形に変換
情報セキュリティの三要素②完全性
情報セキュリティの三要素の一つ「完全性」とは、第三者による情報の書き換え・消去が行われないように保護することです。
| 項目 | 内容 |
|---|---|
| 情報例 | 企業のWebサイト、売上・会計データ、見積書・請求書 |
| 具体例 | ホームページの編集権(広報部の担当者は可、それ以外の人は不可) |
| 満たさない場合のリスク |
|
| 主な対策 | アクセス履歴を残す、デジタル署名、データのバックアップ |
情報セキュリティの三要素③可用性
情報セキュリティの三要素「可用性」とは、必要な情報にいつでもアクセスできることです。
| 項目 | 内容 |
|---|---|
| 情報例 | 社内のファイル、ネット上のサイトに保存したデータ |
| 具体例 | ショッピングサイトの稼働(顧客はいつでも注文できる) |
| 満たさない場合のリスク |
|
| 主な対策 | 冗長化、UPS、クラウド化 |
・UPS:一時的な電力供給システム(停電時など)
・クラウド化:データやシステムをネット上のサービスに移すこと
情報セキュリティの三要素は「バランス」が重要
情報セキュリティの三要素は、三要素をバランスよく保つことが重要です。たとえば、三要素の機密性に力を入れすぎると、三要素の可用性が低下します。パスワードが増えすぎて、どのシステムのものか分からなくなり、ログインに手間取るといった感じです。
三要素を守るのは重要ですが、逆に守りすぎると業務が停滞してしまうといった側面があるため、三要素をバランスよく取り入れることを心がけましょう。
情報セキュリティの三要素を守るには?
 「三要素の重要性は分かったけれど、具体的に何をすればいい?」と、日常業務での応用がイメージできない方もいるかと思います。そんなときは、基礎から実践的な対策まで学べる情報セキュリティセミナーを活用してみましょう。
私がこのセミナーで特に「良い」と感じたのは、フィッシング対策や機密情報の取り扱いなど、日常業務で役立つ知識から、万が一被害が発生した際の初動対応まで学べることです。「情報セキュリティの三要素を押さえ、実務までつなげたい」という方に最適なカリキュラムです。
セミナー名 情報セキュリティセミナー 運営元 GETT Proskill(ゲット プロスキル) 価格(税込) 5,500円〜 受講形式 eラーニング
情報セキュリティの七要素とは?
情報セキュリティの七要素とは、先ほどの情報セキュリティの三要素に「真正性」「信頼性」「責任追跡性」「否認防止」の四要素がプラスされたものです。ここでは情報セキュリティの七要素のうち、新たに追加された四要素の意味・具体例・対策を見てみます。
| 要素 | 意味 | 具体例 | 主な対策 |
|---|---|---|---|
| 真正性 | 利用者や情報が本物 | 訪問者に偽サイトでないと証明 | デジタル署名/二段階認証 |
| 信頼性 | 情報処理が正しく実行 | 計算アプリが「1+1=2」と表示 | 正確な設計 |
| 責任追跡性 | 情報編集実施者を明確化 | Webサイトを誰が編集したか確認 | ログ(操作記録)を取得 |
| 否認防止 | 情報作成事実の否定不可 | タイムスタンプで作業事実を確認 | ログ(操作記録)を取得 |
ここで紹介した四要素のうち、真正性・責任追跡性・否認防止の三要素は、ISO/IEC 27000という国際規格の2026年の新版でも紹介されています。
情報セキュリティの三要素と国際規格
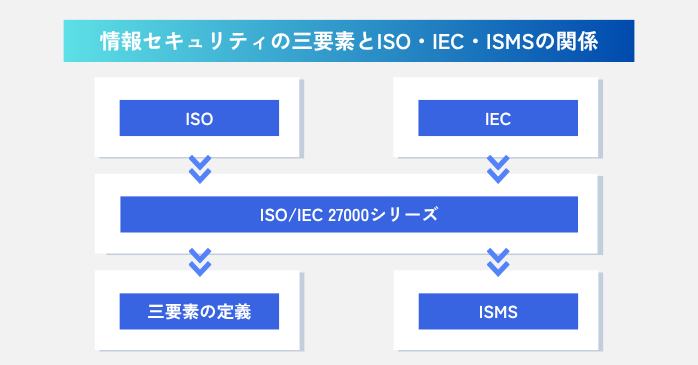 先ほど紹介した情報セキュリティの三要素や七要素は、情報セキュリティの国際規格であるISO/IEC 27000シリーズにも示されている考え方です。
ISOとIECは、情報セキュリティに関する国際的なルールや基準を定めています。ここでは、ISOとIEC、そしてISMS(そのルールを実践するための取り組み)の3つを紹介します。
ISO・IECとは
ISOとIECはどちらもスイス・ジュネーブに本部がある国際組織で、ISO/IEC 27000シリーズを共同で作っています。ISOとIECの詳細については以下の表をご覧ください。
| 項目 | ISO | IEC |
|---|---|---|
| 正式名称 | 国際標準化機構 | 国際電気標準会議 |
| 設立 | 1947年 | 1906年 |
| 概要 | 国際的な標準規格(ルール)を作る非政府組織 | 電気・電子関連標準規格を作る国際団体 |
| 担当分野 | 電気・電子・電気通信以外の分野 | 電気・電子の技術分野 |
| 身近な例 | ISO 216(紙の規格)、ISO 14001(環境管理) | IEC 60335(家電の安全基準) |
ISMSとは
ISMS(情報セキュリティマネジメントシステム)とは、ISO/IEC 27000シリーズなどの国際規格に基づき、情報セキュリティの三要素をバランスよく維持する取り組みです。ISMS認証を取得することで、自社の情報セキュリティが国際規格に適合していることを社内外に示せます。
| 項目 | 内容 |
|---|---|
| 正式名称 | Information Security Management System |
| 基準となる規格 | ISO/IEC 27001(国内規格:JIS Q 27001) |
| 具体的な取り組み | セキュリティリスクを評価→守る範囲を決定→計画→予算や人を割り当て→運用 |
| ISMS認証 | ISMSが規格に合っているかを外部機関が審査して認めるもの |
| ISMS認証制度の開始 | 2002年 |
| ISMS認証登録組織数 | 8,766(2026年11月12日現在) |
参照:ISO/IEC 27000ファミリー規格について、一般財団法人日本情報経済社会推進協会、ISMS認証取得組織検索
情報セキュリティの三要素が崩れたら?3つの企業事例
 情報セキュリティの三要素が崩れると、情報漏えいや改ざん、業務の停止といった被害が発生します。ここでは、情報セキュリティの三要素に当てはまる2026年の企業事例をご紹介します。
| 企業 | 時期 | 崩れた要素 | 何が起きたか |
|---|---|---|---|
| NTTドコモ | 2026年11月 | 機密性/可用性 | 不正アクセスにより顧客情報が流出 |
| GMO | 2026年10月 | 機密性/完全性/可用性 | 不正プログラムを設置・不正取引発生 |
| ニチレイ | 2026年7月 | 機密性/可用性 | サイバー攻撃で冷凍食品の出荷が停止 |
①NTTドコモ|外部からの不正アクセス
NTTドコモは2026年11月4日に、ドコモオンラインショップとMy docomoへの外部からの不正アクセスを確認し、翌5日から各種手続きを停止しました。この影響を受けたのは約30万件で、流出した情報は顧客の住所、氏名などの個人情報、携帯電話番号、料金プラン、口座番号などです。
この事例を情報セキュリティの三要素に当てはめると、第三者が顧客情報を見て持ち出したという状況から機密性が崩れたことがうかがえ、さらにオンラインショップやMy docomoの手続きが止まり、ユーザーが使えなくなった点からは、可用性が崩れていることも推察されます。
②GMO|不正なプログラムの設置
GMOインターネットは2026年10月20日、FXなどで活用されている「お名前.com デスクトップクラウド」で、顧客のサーバーに不正なプログラムの設置を確認し、その後、顧客の取引口座の不正利用の可能性が判明しました。
これは、判明前日に顧客からの問い合わせがあり発覚したものです。今回影響の可能性があるサーバー数は26,739件で、同社は翌日の10月21日から全プランのサーバーを停止しました。
情報セキュリティの三要素としては、サーバー内に不正なプログラムを設置された(システムを書き換えられた)点から完全性が崩れたことがうかがえます。取引口座情報が取得された点は機密性、全プランのサーバー停止は可用性にも当てはまっていることがわかります。
参照:「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ
③ニチレイ|サイバー攻撃によるシステム障害
冷凍食品で知られるニチレイは2026年7月13日、システムの異常がグループ各社で検知され、その後、サイバー攻撃が原因であったことが判明しました。
同社は異常が検知された際にシステムを遮断しましたが、すでに冷凍食品の出荷に影響が生じており、さらにサーバーに保管されていた配送先の顧客3,308件、取引先の役職員6,849件などの情報も漏えいしました。
情報セキュリティの三要素としては、出荷が止まってしまった(サービスの利用停止)という状況から可用性が、サーバーに保管されていた個人情報が漏えいしたという点から機密性が崩れていると判断できます。
参照:当社グループでのシステム障害発生について(第7報) | 株式会社ニチレイ
近年は、Webサイトで使われている「WordPress」の脆弱性をついた攻撃も増加しています。
以下の記事ではWordPressの脆弱性と対策について解説しています。オウンドメディアを運営する企業様もぜひご一読いただき、情報セキュリティの三要素と合わせて対策を行ってください。
情報セキュリティの三要素を支えるゼロトラスト
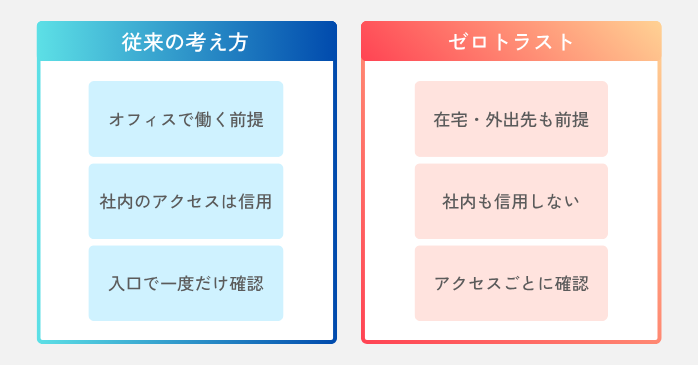 ゼロトラストとは、「アクセスしてくる人や端末を最初から信用しない」という視点でセキュリティを捉える考え方です。これは、2010年、アメリカの調査会社「Forrester Research」が提唱した概念が起源です。
従来、会社のネットワークは、社内であれば安全といった認識が主流でした。しかし、近年のテレワークやクラウドサービスの広がりに合わせ、社外でもデータを扱えるようになり、データが社内に収まらなくなりました。そこで広がったのがゼロトラストです。
ゼロトラストで確認する内容
ゼロトラストでは、本人か、パソコンやスマホが安全か、アクセス権がある人か、被害を広げないか、といった点を確認します。
| 確認事項 | 具体的な対策 | 該当する三要素 |
|---|---|---|
| 本人 | 多要素認証(パスワード+スマホでの確認など) | 機密性 |
| デバイス | OSの更新、ウイルス対策ソフトの稼働確認 | 機密性・完全性 |
| 利用者 | 必要な人に、必要な分だけ権限を付与 | 機密性・完全性 |
| 被害状況 | ネットワークを細かく区切る | 可用性 |
ゼロトラストの確認に含まれている4つの項目は、情報セキュリティの三要素(機密性、完全性、可用性)すべてに関わっています。
そして、ゼロトラストには、これらの確認を一度だけではなく、アクセスするたびに行うという考え方も含まれています。つまり、ゼロトラストは、情報セキュリティの三要素を毎回確かめる考え方なのです。
情報セキュリティの三要素に関するよくある質問
 情報セキュリティの三要素に関しては、「三要素のバランス」「ISMS認証の取得」「対策方法」などの質問が多く寄せられます。
いいえ。ゼロトラストを取り入れた後でも、必ず万全というわけではありません。NISTは「SP 800-207」の第5章において、ゼロトラスト導入後にも考慮すべき7つの脅威を明示しています。
参照:NIST
情報セキュリティの三要素についてまとめ
情報セキュリティの三要素は機密性・完全性・可用性で、これらを維持することで、情報漏えいやデータ改ざんといったリスクから情報を保護します。
ゼロトラストという考え方を取り入れることで、三要素の守りをより一層強化できますが、決してリスクがゼロになるわけではありません。NISTのSP 800-207にも、リスクをなくせる組織はないと書かれています。
情報セキュリティを強化するためには、本記事で解説した三要素の役割や必要性を十分理解し、適切に運用することが重要です。三要素への理解や導入がわかりにくいと感じた場合は、ぜひセミナーを活用してスキルや意識を高めてみてください。
-
Next
記事がありません