「情報セキュリティって具体的に何を指すの?」「企業として、どこまで対策すればよいのかわからない」と悩んでいる方も多いのではないでしょうか。情報セキュリティは、社内の機密情報や顧客データ、取引先との重要な情報を守るために欠かせない考え方です。
近年は、サイバー攻撃や情報漏えい、不正アクセスなどのリスクが高まっており、企業規模に関係なく情報セキュリティの対策が求められています。そこで本記事では、情報セキュリティの基本的な意味や押さえるべき3要素、企業が実施すべき主な対策方法についてわかりやすく解説します。
情報セキュリティとは?
情報セキュリティとは、企業が保有する顧客情報や従業員情報、営業資料、システム上のデータなどを、漏えい・改ざん・破壊・不正利用から守るための考え方や取り組みを指します。
情報セキュリティというと、ウイルス対策ソフトやパスワード管理を思い浮かべる方も多いですが、それだけでは十分とはいえません。社内ルールの整備、アクセス権限の管理など、幅広い対策を組み合わせることが重要です。
情報セキュリティが不十分なまま業務を進めると、情報漏えいによる信用低下や損害賠償、取引停止などにつながるおそれがあります。
情報セキュリティの10大脅威
情報セキュリティの対策を考えるうえで、まず押さえておきたいのが「どのような脅威が企業にとって大きなリスクになっているのか」という視点です。情報セキュリティは、実際に起こりやすい攻撃や事故の傾向を理解したうえで、優先順位をつけて備えることが重要です。
そこで参考になるのがIPAが公表する「情報セキュリティ10大脅威 2026」です。まずは、企業が認識しておきたい情報セキュリティの10大脅威を見てみましょう。
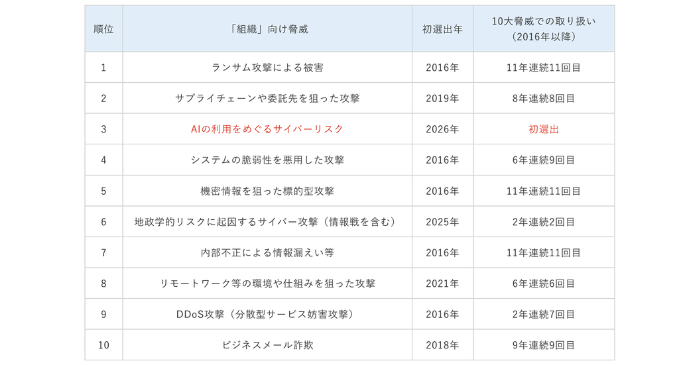
上の画像を見ると、2026年の特徴として注目したいのが、3位に入っているAIの利用をめぐるサイバーリスクです。近年は生成AIを使用する企業も増えており、情報セキュリティ対策の最優先事項といえます。
サイバー攻撃や情報漏えいを防ぐためには、一人ひとりの正しい知識が欠かせません。
情報セキュリティセミナーでは、情報セキュリティの基礎から、情報資産を守るための考え方や代表的なリスク、実践的な対策まで幅広く学べます。これからセキュリティを学び始める方はもちろん、業務で必要な知識を身につけたい方にも最適です。基本を理解し、安心して業務に取り組める力を養いましょう。
セミナー名 情報セキュリティセミナー 運営元 GETT Proskill(ゲット プロスキル) 価格(税込) 5,500円〜 受講形式 eラーニング
以下の記事では、生成AIにおける情報セキュリティ対策の1つであるガイドラインの作り方についても解説していますので、あわせてご覧ください。
情報セキュリティの3要素
情報セキュリティ対策では、「情報を見せてよい人だけに見せる」「情報を正しい状態で保つ」「必要なときに使える状態にする」という3つの観点から考える必要があります。その上で重要となる要素が以下3つです。
- 機密性
- 完全性
- 可用性
①機密性
機密性とは、情報を閲覧・利用できる人を適切に制限し、許可されていない人に情報が見られないようにすることです。情報セキュリティにおいて機密性は非常に重要であり、
- 顧客情報
- 従業員情報
- 契約書
- 営業資料
などが外部に漏れると、企業の信用低下や損害賠償につながる可能性があります。
②完全性
完全性とは、情報が正確であり、改ざんや誤った変更がされていない状態を保つことです。情報セキュリティでは、情報が漏れないことだけでなく、情報そのものが正しい状態で管理されているかも重要になります。
たとえば、
- 売上データ
- 顧客情報
- 契約内容
が勝手に書き換えられてしまうと、経営判断や取引に大きな影響が出るおそれがあります。完全性を守るためには、データの変更履歴を残す、編集権限を制限する、バックアップを取得する、承認フローを設けるといった対策が必要です。
③可用性
可用性とは、必要なときに必要な情報やシステムを利用できる状態を保つことです。情報セキュリティというと「情報を守る」ことに目が向きやすいですが、守るだけで業務に使えなければ意味がありません。
たとえば、サーバー障害やランサム攻撃によって基幹システムや顧客データにアクセスできなくなると、受注処理や問い合わせ対応、社内業務が止まってしまいます。可用性を高めるには、定期的なバックアップ、システムの冗長化などが有効です。
企業が実施すべき情報セキュリティ対策
企業が情報セキュリティを強化するには、ツールを導入するだけでは不十分です。ここでは、7つの情報セキュリティ対策方法について紹介します。
| 情報セキュリティ対策例 | 実施の難易度 | 実施時のポイント |
|---|---|---|
| 情報セキュリティポリシーを策定する | 低 | 顧客情報、社内資料、クラウド利用、データ持ち出しなどのルールを明文化する |
| 従業員へのセキュリティ教育を行う | 不審メール、パスワード管理、情報持ち出し、クラウド利用ルールなどを定期的に教育する | |
| アクセス権限を適切に管理する | 中 | 部署・役職・業務内容ごとに権限を分け、異動・退職時には速やかに見直す |
| ウイルス対策・不正アクセス対策を実施する | ウイルス対策ソフト、ファイアウォール、EDR、セキュリティパッチの適用を組み合わせる | |
| データのバックアップ体制を整える | バックアップを取得するだけでなく、定期的に復元できるか確認する | |
| 委託先や取引先のセキュリティ体制を確認する | 契約時に情報管理ルール、再委託の有無、事故発生時の報告体制を確認する | |
| 認証システムを導入する | 高 | ID・パスワードだけでなく、多要素認証、ICカードなども検討する |
①情報セキュリティポリシーを策定する
企業がまず取り組むべきなのが、情報セキュリティポリシーの策定です。情報セキュリティポリシーとは、社内でどのように情報を扱い、どのようなルールで管理するのかをまとめた基本方針のことです。
たとえば、
- 顧客情報の保管方法
- 社外へのデータ持ち出しルール
- パスワード管理
- クラウドサービスの利用基準
などを明確にします。情報セキュリティを組織全体で徹底するには、まず共通の判断基準を整えることが大切です。
②従業員へのセキュリティ教育を行う
情報セキュリティの事故は、システムの問題だけでなく、内部の不正から発生する可能性もあります。実際にKPMGが公表する「Fraud survey」によると、コロナ禍で一度減少した内部不正ですが、再び上昇傾向にあります。
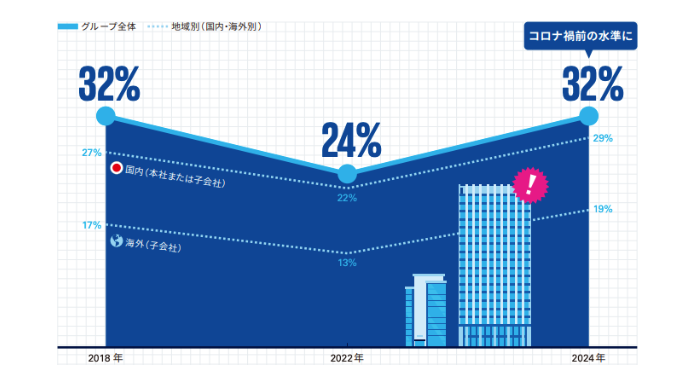
出典:KPMG
そのため、企業は従業員に対して定期的に情報セキュリティ教育を行うことが重要です。研修では、情報の持ち出しルールやパスワード管理、クラウドサービスの利用ルールなど、日常業務で起こりやすい場面を取り上げると理解されやすくなります。
また、従業員の教育には資格取得を通じて情報セキュリティの重要性や対策について学習させることがおすすめです。以下の記事では、情報セキュリティマネジメント試験について紹介していますので、あわせてご覧ください。
③アクセス権限を適切に管理する
情報セキュリティ対策では、誰がどの情報にアクセスできるのかを適切に管理しましょう。すべての従業員がすべての情報を見られる状態では、誤操作や内部不正による情報漏えいのリスクが高まります。
部署や役職、業務内容に応じてアクセス権限を分け、必要な人だけが必要な情報を扱える状態にすることが重要です。また、異動や退職があった際には、すぐに権限の変更やアカウント削除を行いましょう。
④ウイルス対策・不正アクセス対策を実施する
外部からのサイバー攻撃に備えるためには、ウイルス対策ソフトやファイアウォール、不正アクセス検知システムなどの導入が必要です。情報セキュリティ上の脅威は年々巧妙化しており、従来のウイルス対策だけでは防ぎきれないケースもあります。
特に、
- ランサムウェアやフィッシング攻撃
- 脆弱性を悪用した攻撃
などは、企業活動に大きな影響を与える可能性があります。
情報セキュリティでは、OSやソフトウェアを常に最新の状態に保ち、セキュリティパッチを適用することも重要です。情報セキュリティ対策では、攻撃を受ける前提で多層的に守る考え方が求められます。
⑤データのバックアップ体制を整える
情報セキュリティ対策では、万が一の被害に備えてデータのバックアップ体制を整えることも重要です。サイバー攻撃やシステム障害、人的ミスによってデータが消失した場合、バックアップがなければ業務の復旧に時間がかかり、取引先や顧客への対応にも支障が出ます。
特にランサムウェアの被害では、データが暗号化されて利用できなくなるため、復元できるバックアップの有無が事業継続に関わります。バックアップは取得するだけでなく、復元できるかを定期的に確認することが大切です。
⑥委託先や取引先のセキュリティ体制を確認する
企業の情報セキュリティ対策では、自社内だけでなく、委託先や取引先の管理体制にも目を向ける必要があります。近年は、サプライチェーンや外部ベンダーを経由したサイバー攻撃も増えており、委託先の管理が甘いと情報漏えいにつながるおそれがあります。
業務委託先に顧客情報や機密情報を共有する場合は、契約時に情報管理ルールや再委託の有無、事故発生時の報告体制などを確認しておくことが大切です。情報セキュリティを強化するには、自社だけで完結させず、関係先を含めた管理体制を整える必要があります。
⑦認証システムを導入する
企業の情報セキュリティを強化するには、認証システムの導入も重要です。認証システムとは、社内システムや業務データにアクセスしようとするユーザーが、正しい利用者かどうかを確認する仕組みです。
ID・パスワードだけでなく、ワンタイムパスワード、ICカードなどを組み合わせることで、不正アクセスのリスクを抑えやすくなります。特に、顧客情報や契約情報、会計データなど機密性の高い情報を扱う場合、誰でも簡単にアクセスできる状態は危険です。
情報セキュリティ対策として認証システムを導入する際は、運用負荷を踏まえて、自社に合った認証方法を選ぶことが大切です。
情報セキュリティについてのまとめ
情報セキュリティは、顧客情報や従業員情報、システム上のデータなどを守るために、企業が継続して取り組むべき重要な対策です。情報セキュリティ対策では、3要素を意識しながら、情報漏えい、不正アクセス、ランサム攻撃などのリスクに備える必要があります。
特に近年は、サイバー攻撃の手口が巧妙化しており、企業規模に関係なく情報セキュリティ対策の重要性が高まっています。まずは情報セキュリティでも実施しやすい対策から始めることが大切です。
そのうえで、自社の業務内容や保有する情報の重要度に合わせて、認証システムの導入や委託先管理なども進めていきましょう。